Domain mpud.de kaufen?
Wir ziehen mit dem Projekt
mpud.de um.
Sind Sie am Kauf der Domain
mpud.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mpud.de kaufen?
Wie sicher ist die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern?
Die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern ist sicher, solange der Code ausreichend komplex ist und nicht leicht zu erraten ist. Allerdings kann ein PIN-Code durch Phishing oder Keylogging-Angriffe kompromittiert werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung zu implementieren. **
Wie wirkt sich die elektronische Authentifizierung auf die Sicherheit und Benutzerfreundlichkeit von digitalen Anwendungen aus?
Die elektronische Authentifizierung erhöht die Sicherheit von digitalen Anwendungen, da sie den Zugriff auf sensible Daten nur autorisierten Benutzern ermöglicht. Gleichzeitig kann sie die Benutzerfreundlichkeit verbessern, da sie einen schnellen und bequemen Zugang zu den Anwendungen ermöglicht, ohne dass komplexe Passwörter eingegeben werden müssen. Jedoch kann eine zu strenge Authentifizierung auch die Benutzerfreundlichkeit beeinträchtigen, wenn sie zu viele Schritte erfordert oder zu kompliziert ist. **

Ähnliche Suchbegriffe für PIN-Authentifizierung
Top-Angebote
Produkte zum Begriff PIN-Authentifizierung:
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pin Uno, Pin Dos, Pin Tres, Kinderbücher von Michaela SchwermannDie schönsten Kinderlieder, Reime, Zungenbrecher und Gedichte aus der spanischsprachigen Welt werden in dieser Sammlung auf einzigartige Weise präsentiert. Ob traditionell oder modern, in 14 Kapiteln hat Michaela Schwermann Vergnügliches für jeden Anlass ausgewählt und allen Texten eine deutsche Übersetzung zur Seite gestellt. Des Weiteren sind motivierende Sprach- und Bewegungsspiele zugeordnet und spannende kulturelle sowie landestypische Informationen beigefügt.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
-
Warum Pin 1 und Pin 2?
Warum Pin 1 und Pin 2? In der Elektronik werden Pins oft numeriert, um sie eindeutig zu identifizieren und Verbindungen herzustellen. Pin 1 und Pin 2 könnten spezielle Funktionen haben oder eine besondere Bedeutung in einem Schaltkreis haben. Es könnte sein, dass Pin 1 als Referenzpunkt oder Ground verwendet wird, während Pin 2 eine Eingangs- oder Ausgangsverbindung darstellt. Die Nummerierung der Pins kann auch dazu dienen, die richtige Ausrichtung von Bauteilen sicherzustellen und Verwechslungen zu vermeiden. Letztendlich ist die Wahl von Pin 1 und Pin 2 in einem Schaltkreis eine Designentscheidung, die auf den Anforderungen des jeweiligen Systems basiert. **
-
Wie können Gesichtsdaten verwendet werden, um die Sicherheit und Authentifizierung in der Technologie zu verbessern?
Gesichtsdaten können zur biometrischen Authentifizierung verwendet werden, um den Zugriff auf Geräte oder Daten zu kontrollieren. Durch die Verwendung von Gesichtserkennungstechnologie kann die Sicherheit erhöht werden, da das Gesicht eines Benutzers einzigartig ist. Zudem ermöglicht die Verwendung von Gesichtsdaten eine bequeme und schnelle Authentifizierung ohne die Notwendigkeit von Passwörtern oder PIN-Codes. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **

Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Top-Angebote
Produkte zum Begriff PIN-Authentifizierung:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Sachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sicher ist die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern?
Die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern ist sicher, solange der Code ausreichend komplex ist und nicht leicht zu erraten ist. Allerdings kann ein PIN-Code durch Phishing oder Keylogging-Angriffe kompromittiert werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung zu implementieren. **
-
Wie wirkt sich die elektronische Authentifizierung auf die Sicherheit und Benutzerfreundlichkeit von digitalen Anwendungen aus?
Die elektronische Authentifizierung erhöht die Sicherheit von digitalen Anwendungen, da sie den Zugriff auf sensible Daten nur autorisierten Benutzern ermöglicht. Gleichzeitig kann sie die Benutzerfreundlichkeit verbessern, da sie einen schnellen und bequemen Zugang zu den Anwendungen ermöglicht, ohne dass komplexe Passwörter eingegeben werden müssen. Jedoch kann eine zu strenge Authentifizierung auch die Benutzerfreundlichkeit beeinträchtigen, wenn sie zu viele Schritte erfordert oder zu kompliziert ist. **
-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
-
Warum Pin 1 und Pin 2?
Warum Pin 1 und Pin 2? In der Elektronik werden Pins oft numeriert, um sie eindeutig zu identifizieren und Verbindungen herzustellen. Pin 1 und Pin 2 könnten spezielle Funktionen haben oder eine besondere Bedeutung in einem Schaltkreis haben. Es könnte sein, dass Pin 1 als Referenzpunkt oder Ground verwendet wird, während Pin 2 eine Eingangs- oder Ausgangsverbindung darstellt. Die Nummerierung der Pins kann auch dazu dienen, die richtige Ausrichtung von Bauteilen sicherzustellen und Verwechslungen zu vermeiden. Letztendlich ist die Wahl von Pin 1 und Pin 2 in einem Schaltkreis eine Designentscheidung, die auf den Anforderungen des jeweiligen Systems basiert. **
Ähnliche Suchbegriffe für PIN-Authentifizierung
-
Pin Uno, Pin Dos, Pin Tres, Kinderbücher von Michaela SchwermannDie schönsten Kinderlieder, Reime, Zungenbrecher und Gedichte aus der spanischsprachigen Welt werden in dieser Sammlung auf einzigartige Weise präsentiert. Ob traditionell oder modern, in 14 Kapiteln hat Michaela Schwermann Vergnügliches für jeden Anlass ausgewählt und allen Texten eine deutsche Übersetzung zur Seite gestellt. Des Weiteren sind motivierende Sprach- und Bewegungsspiele zugeordnet und spannende kulturelle sowie landestypische Informationen beigefügt.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
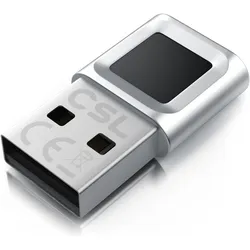
CSL Fingerabdrucksensor, Windows 11, bis zu 10 IDs, biometrische Authentifizierung, Plug & Play, USB-A, Notebook Security, SilberDer CSL USB Fingerabdrucksensor V3 bietet eine moderne Lösung für die biometrische Authentifizierung und ermöglicht eine schnelle, sichere Anmeldung am Computer ohne die Notwendigkeit eines Passworts. Dieser Sensor ist speziell für die Nutzung mit Windows Hello konzipiert und erkennt Fingerabdrücke präzise aus jedem Winkel, was eine benutzerfreundliche Erfahrung gewährleistet. Die Plug-and-Play-Funktion ermöglicht eine unkomplizierte Einrichtung, sodass der Sensor sofort einsatzbereit ist. Mit der Fähigkeit, bis zu 10 Fingerabdrücke pro Profil zu speichern, eignet sich dieses Gerät ideal für den Einsatz im Büro oder zu Hause. Das kompakte und elegante Design aus silbernem Aluminium fügt sich harmonisch in jede Arbeitsumgebung ein und bietet gleichzeitig maximale Sicherheit durch biometrische Authentifizierung. - Kompatibel mit Windows Hello für einfache Anmeldung ohne Passwort - 360° Rundumerkennung für zuverlässige Fingerabdruckerfassung - Speichert bis zu 10 Fingerabdrücke pro Profil - Schnelle Plug-and-Play-Einrichtung für sofortige Nutzung - Kompaktes Design aus silbernem Aluminium, ideal für verschiedene Einsatzorte.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Gesichtsdaten verwendet werden, um die Sicherheit und Authentifizierung in der Technologie zu verbessern?
Gesichtsdaten können zur biometrischen Authentifizierung verwendet werden, um den Zugriff auf Geräte oder Daten zu kontrollieren. Durch die Verwendung von Gesichtserkennungstechnologie kann die Sicherheit erhöht werden, da das Gesicht eines Benutzers einzigartig ist. Zudem ermöglicht die Verwendung von Gesichtsdaten eine bequeme und schnelle Authentifizierung ohne die Notwendigkeit von Passwörtern oder PIN-Codes. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **
-
Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.